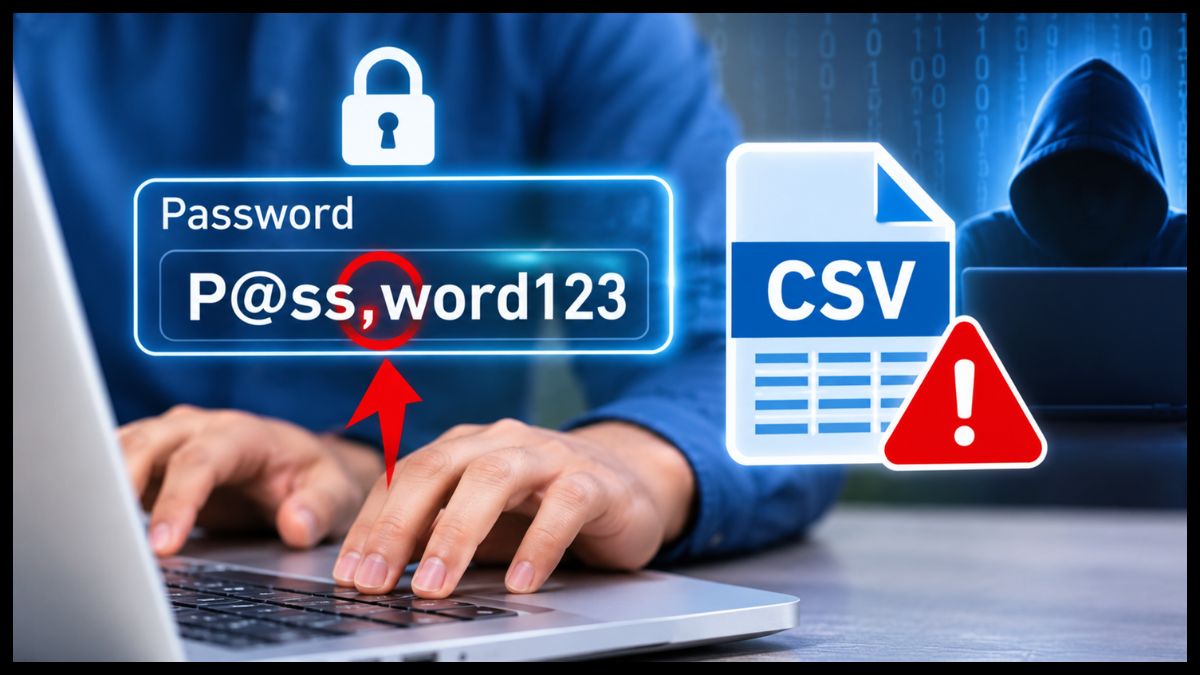

सोशल संवाद / डेस्क : इंटरनेट पर इन दिनों पासवर्ड की सुरक्षा को लेकर एक अनोखा दावा तेजी से वायरल हो रहा है। सोशल मीडिया पर कहा जा रहा है कि अगर आप अपने पासवर्ड में कॉमा (,) लगा देते हैं, तो डेटा लीक होने की स्थिति में हैकर्स के लिए आपकी जानकारी पढ़ना मुश्किल हो सकता है। लेकिन क्या सच में पासवर्ड में एक कॉमा लगाने से आपका अकाउंट सुरक्षित हो जाएगा? इसका जवाब है- नहीं।
यह भी पढे : Spam Calls से छुटकारा पाने के लिए अपनाएं ये तरीके, Android और iPhone में ON करें ये सेटिंग
क्या है कॉमा वाला वायरल दावा?
यह चर्चा सोशल मीडिया प्लेटफॉर्म X पर एक पोस्ट के बाद शुरू हुई। इसमें यूजर्स को सलाह दी गई कि वे अपने पासवर्ड में कॉमा जरूर रखें। दावा किया गया कि अगर कभी पासवर्ड लीक होकर CSV फाइल में पहुंचा, तो कॉमा उस फाइल का फॉर्मेट बिगाड़ सकता है।
दरअसल, CSV का पूरा नाम Comma-Separated Values है। इस फॉर्मेट में डेटा को अलग-अलग कॉलम में रखने के लिए कॉमा का इस्तेमाल किया जाता है। ऐसे में अगर किसी पासवर्ड के बीच कॉमा हो और CSV फाइल सही तरीके से तैयार न की गई हो, तो डेटा गलत कॉलम में जा सकता है।
क्या सच में कॉमा से टूट जाती है CSV फाइल?
तकनीकी रूप से ऐसा कुछ परिस्थितियों में हो सकता है, लेकिन हर बार नहीं। सही तरीके से तैयार की गई CSV फाइल में कॉमा वाले डेटा को डबल कोटेशन मार्क (” “) के अंदर रखा जाता है। उदाहरण के लिए, “pass,word” को एक ही कॉलम में सुरक्षित रखा जा सकता है।
इसलिए सिर्फ पासवर्ड में कॉमा लगाने से डेटा लीक होने पर हैकर्स को रोकना संभव नहीं है।
पासवर्ड सुरक्षित रखने का सही तरीका क्या है?
साइबर सुरक्षा विशेषज्ञों के अनुसार, अकाउंट को सुरक्षित रखने के लिए हर वेबसाइट पर अलग और मजबूत पासवर्ड का इस्तेमाल करना चाहिए। इसके अलावा पासवर्ड मैनेजर की मदद लेनी चाहिए और जहां सुविधा उपलब्ध हो, वहां टू-फैक्टर ऑथेंटिकेशन (2FA) चालू रखना चाहिए।
यानी पासवर्ड में कॉमा लगाना कोई सुरक्षा उपाय नहीं है। मजबूत और अलग-अलग पासवर्ड तथा टू-फैक्टर ऑथेंटिकेशन ही ऑनलाइन अकाउंट की सुरक्षा के बेहतर तरीके हैं।